


NAT در شبکه چیست؟ | به زبان ساده
- میآموزید که «NAT» چگونه آدرسهای «IP» اختصاصی را ترجمه میکند.
- نقش «NAT» در مدیریت کمبود آدرسهای «IPv4» را خواهید شناخت.
- با انواع «Static NAT» ،«Dynamic NAT» و «PAT» در شبکه آشنا میشوید.
- میآموزید که «NAT» چگونه هزینهها و مصرف IP عمومی را کاهش میدهد.
- یاد خواهید گرفت «NAT» چگونه امنیت و حریم خصوصی شبکه را بهبود میدهد.
- میآموزید «NAT» چه مزایایی نسبت به پروکسیسرور دارد.
مطالب مجله فرادرس را در جستجوی گوگل سریعتر ببینید


کاربرد NAT در شبکه چیست؟

رایجترین فرم ترجمه آدرسهای شبکه در مورد شبکه اختصاصی بزرگی با آدرسهایی در محدوده آدرسهای اختصاصی (Private addresses) یعنی محدوده 10.0.0.0 تا 10.255.255.255 ، 172.16.0.0 تا 172.31.255.255 ، یا 192.168.0.0 تا 192.168.255.255 است. این آدرسهای اختصاصی برای دسترسی به منابع داخلی شبکه به خوبی کار میکنند و روترهای درون شبکه میتوانند ترافیک را بدون هیچ مشکلی بین آدرسهای اختصاصی مسیریابی کنند. اما برای دسترسی به منابع بیرون از شبکه همچون اینترنت نیاز است که این کامپیوترها آدرس عمومی (Public address) داشته باشند تا با استفاده از آن بتوانند پاسخ درخواستهای خود به بیرون از شبکه را دریافت کنند.
NAT چگونه کار می کند؟
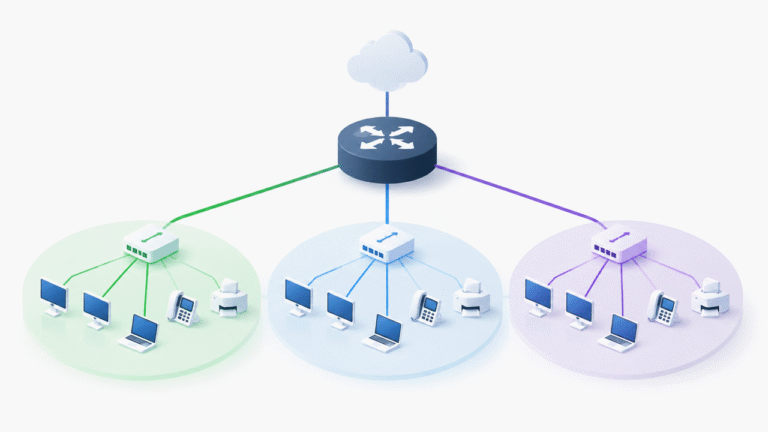
یک کامپیوتر درون شبکه اختصاصی درخواست خود را به مقصد کامپیوتری بر روی اینترنت میفرستد. روترهای درون شبکه تشخیص میدهند که این درخواست برای منبعی از درون شبکه اختصاصی نیست. بنابراین درخواست را به دیواره آتش یا همان فایروال (firewall) میفرستند. فایروال این درخواست را با استفاده از آدرس عمومی خود به اینترنت میفرستد و پاسخی را که از سمت مقصد مربوطه در اینترنت دریافت میکند به کامپیوتر مذکور در شبکه اختصاصی ارسال میکند. از زاویه دید کامپیوتری که در اینترنت است اطلاعات مورد درخواست به آدرس فایروال ارسال میشود. اما از زاویه دید کامپیوتر درون شبکه اختصاصی شرایط به گونهای است که گویا ارتباط با مقصد مربوطه در اینترنت به طور مستقیم و بی هیچ واسطهای برقرار شده است.

استفاده از سرویس NAT به این شکل، بیانگر آن است که تمامی کاربران درون شبکه اختصاصی که به اینترنت دسترسی دارند هنگام استفاده از اینترنت یک آدرس IP عمومی دارند. این بدان معناست که تنها یک آدرس عمومی برای صدها یا حتی هزاران کاربر مورد نیاز است. به این ترتیب مشکل کمبود تعداد آدرسهای قابل استفاده برطرف میشود.
اهداف اصلی استفاده از NAT در شبکه چیست؟
فایروال در واقع واسطهای بین جهان بیرون و درون یک شبکه داخلی محسوب میشود. به این ترتیب یک لایه امنیتی اضافه در شبکه ایجاد میشود. سرویس NAT قوانینی اضافی را هم میتواند در بر بگیرد. مثلا آن که کدامیک از پورتهای یک کامپیوتر شبکه داخلی از طریق IP اختصاصیافته به آن به اینترنت دسترسی داشته باشند. این ویژگیهای NAT به مهندسان شبکه در مدیریت ترافیک و بهینهسازی مسیریابی در شبکه داخلی کمک میکند.
فایروالهای مدرن stateful هستند؛ یعنی علاوه بر ایجاد برقراری ارتباط بین بخشی از یک شبکه داخلی و اینترنت میتوانند جزئیات این اتصال از جمله پورتهای درگیر، ترتیب بستههای داده و آدرسهای IP درگیر در اتصال را رصد کرده و اطلاعات مربوطه را نگهداری کنند. آنها اطلاعات موجود در جلسات ارتباط بین شبکه داخلی و فایروال را به همراه اطلاعات موجود در جلسات بین فایروال و اینترنت نگهداری میکنند. با پایان هر جلسه، اطلاعات اتصال مربوطه پاک میشود.
علاوه بر کاربرد ارتباط بین کامپیوترهای یک شبکه داخلی با شبکهای خارجی همچون اینترنت، استفاده دیگری که از سرویس NAT میشود مربوط به «سرور وب» (Web server) است. گاهی در شبکههای بزرگ سرورهایی قرار دارند که به عنوان سرور وب عمل کرده و نیاز به اتصال دائمی به اینترنت دارند. برای این سرورها آدرس IP عمومی بر روی فایروال اختصاص داده میشود.
انواع NAT در شبکه کدامند؟
چندین نوع مختلف NAT وجود دارد. یا بهتر بگوییم که سرویس NAT به چند روش مختلف میتواند کار کند.

Static NAT چیست؟
Dynamic NAT چیست؟
در حالی که در SNAT نگاشتی یک به یک بین آدرسهای محلی داخلی با آدرسهای global داشتیم، در اینجا نگاشت آدرسهای global به آدرسهای محلی داخلی به صورت اتوماتیک انجام شده و گروهی از آدرسهای IP عمومی جهت ترجمه مورد استفاده قرار میگیرند. به عبارت دیگر در اینجا لیستی از آدرسهای ثبت شده وجود دارد که آدرسهای IP ثبت نشده را به هر کدام از آنها میتوان تبدیل کرد.
PAT چیست؟
پَت (Port Address Translation | PAT) نمونهای از NAT است که به آن NAT overloading گفته میشود. در اینجا چندین آدرس IP ثبت نشده با وجود این که تفاوتشان تنها در پورتهایشان است به یک IP ثبت شده تبدیل میشوند؛ در حالی که تفاوت این آدرسها تنها در پورتهایشان است. در واقع PAT نسخهای از Dynamic NAT است که در آن تعداد آدرسهای محلی داخلی از تعداد آدرسهای global داخلی بیشتر است. NAT overloading پراستفادهترین نوع NAT است. در این نوع از NAT بیشترین میزان حفظ آدرسهای IP برای استفادههای دیگر حاصل میشود. استفاده از PAT خصوصا در حالتی که تعداد زیادی کاربر، تنها از طریق یک آدرس IP عمومی به اینترنت متصل باشند مقرونبهصرفه و مفید است.
مزایای استفاده از NAT در شبکه چیست؟
برخی از مزایای استفاده از NAT در ادامه میآیند.

- حفظ آدرسها: زمانی که کاربر از NAT overloading استفاده کند هدف حفظ تعداد بیشتری از آدرسهای IP برای استفادههای دیگر محقق میشود. در این روش، از آدرسها در سطح پورت در چند کاربرد مختلف استفاده میشود.
- انعطاف در اتصال: با بکارگیری ابزار پشتیبانی و load-balancing در کنار سرویس NAT، انعطاف و قابلیت اطمینان در شبکه افزایش مییابد.
- کاهش هزینهها: سازمانهایی که از سرویس NAT (خصوصا از نوع PAT) در کنار آدرسهای اختصاصی خود استفاده میکنند، نیازی به خرید آدرسهای IP جدید برای هر یک از کامپیوترهای خود در سازمان ندارند. بنابراین هزینههای آنها کاهش مییابد.
- امنیت شبکه: تمامی آدرسهای مبدأ و مقصد در سرویس NAT پنهان هستند. NAT یک لایه اضافی امنیتی به شبکه اضافه میکند.
- آدرسدهی اختصاصی: NAT سرویس آدرسدهی IPv4 اختصاصی خود را دارد. حتی اگر شما آدرسهای عمومی جدیدی را به کار بگیرید این آدرسدهی پابرجا بوده و به درستی کار میکند. چنانچه شما شرکت ارائهکننده سرویس اینترنت (Internet Service Provider | ISP) خود را هم عوض کنید باز نیازی به تغییر آدرسهای داخلی شبکه خود ندارید.
- سرعت مناسب: در مقایسه با «سرورهای پروکسی» (Proxy server)، NAT از هر دو سوی کامپیوترهای مبدأ و مقصد transparent بوده و بنابراین سریعتر عمل میکند. به عبارت دیگر هیچکدام از سیستمهای مبدأ و مقصد که در شبکه داخلی و اینترنت واقع شدهاند، هنگام برقراری ارتباط خود متوجه حضور NAT نیستند. اما مثلا در مورد proxy server، مبدأ و مقصد متوجه حضور آن بوده و برای برقراری ارتباط، ابتدا درخواست از مبدأ به proxy server ارسال شده و سپس از آنجا به سوی مقصد ارسال میشود. رویهای مشابه در پاسخدهی از سمت مقصد نیز وجود دارد.

معایب استفاده از NAT در شبکه چیست؟
با آن که استفاده از سرویس NAT از جهات مختلف سودمند خواهد بود، اما ممکن است که استفاده از آن مشکلاتی را هم در شبکه ایجاد کند. در بخش پایانی این نوشته از مجله فرادرس، برخی از معایب یا چالشهای استفاده از NAT در شبکه را بیان خواهیم کرد.
- مشکل در عملکرد شبکه: بکارگیری NAT ممکن است که باعث ایجاد تأخیر در ارتباطات IPv4 و از دست رفتن امکان ردیابی IP-ها شود.
- مشکل در استفاده از اپلیکیشنها: ممکن است که برخی از کامپیوترها از دسترس خارج شده و مشکلاتی در هماهنگی شبکه ایجاد شود.
- عدم امکان استفاده از بعضی از پروتکلها: بعضی از پروتکلها و اپلیکیشنهای شبکه هستند که در شبکهای با قابلیت NAT به صورت مطلوب کار نمیکنند.
- اشغال حافظه: NAT بستههای داده ارسالی را سنجیده و بخش آدرس آنها را به صورت IP-های محلی (local) یا global تبدیل میکند. برای این کار میزان زیادی از فضای حافظه و پردازنده مصرف میشود.
- چالش عیبیابی: استفاده از NAT میتواند عیبیابی در شبکه را سختتر کند.
مطالب مجله فرادرس را در جستجوی گوگل سریعتر ببینید